الرئيسية
أخبارعاجلة
رياضة
- الأخبار الرياضية
- أخبار الرياضة
- فيديو أخبار الرياضة
- نجوم الملاعب
- أخبار الرياضة
- ملاعب مغربية
- بطولات
- أخبار الاندية المغربية
- مقابلات
- رياضة عربية
- رياضة عالمية
- موجب
- سالب
- مباريات ونتائج
- كرة الطائرة
- كرة اليد
- كرة السلة
- رمي
- قفز
- الجري
- تنس
- سيارات
- غولف
- سباق الخيل
- مصارعة
- جمباز
- أخبار المنتخبات
- تحقيقات
- مدونات
- أخبار المحترفين
ثقافة
إقتصاد
فن وموسيقى
أزياء
صحة وتغذية
سياحة وسفر
ديكور
آخر تحديث GMT 13:13:57


آخر تحديث GMT 13:13:57

شركة تكشف عن مخطط للسيطرة على منتجات "آبل"
مجموعة من قراصنة الحاسوب يطورون برمجة خبيثة مستغلين ثغرة في "OS X."
برمجة خبيثة
موسكو – المغرب اليوم
كشفت شركة روسية، لأمن المعلومات، عن برمجية خبيثة جديدة طورها مجموعة من قراصنة الحاسوب من أجل السيطرة على حواسب "ماك"، التي تنتجها شركة "آبل"، مستغلين ثغرة في نظام "OS X.".
وأكدت شركة "Dr.Web" أنّ البرمجية الخبيثة، التي تأخذ إسم " Mac.BackDoor.iWorm"، تفتح أبوابًا خلفية لمطوريها فور إصابتها للأجهزة المستهدفة، مما يتيح للقراصنة التحكم في تلك الحواسب المصابة عن بعد.
وأوضحت الشركة أنّ البرمجية الخبيثة تحمل طريقة ذكية في تلقي الأوامر بشكل غير مباشر من مطوريها، حيث تم تطويرها للبحث عن الأوامر عبر تعليقات أو مشاركات يتركها القراصنة في موقع ريد "Reddit" الإجتماعي.
ولفتت إلى أنّ البرمجية الخبيثة نجحت في إصابة نحو (17658) حاسب يعمل بنظام "Mac OS X " حتى السادس والعشرين من أيلول / سبتمبر الماضي، وأنها لازالت توسع من شبكة الأجهزة المصابة حتى الآن.
ويستغل قراصنة الحاسوب تلك الأجهزة المصابة لتكوين شبكات "روبوت"، التي تعرف باسم "Botnets"، يمكن الإستفادة منها عبر توجيه هجمات الحرمان من الخدمة للمواقع الإلكترونية أو بتوجيه الرسائل المزعجة ورسائل التصيد الإحتيالي.
ولم تكشف الشركة الأمنية، عن طريقة محددة توضح كيفية إصابة الأجهزة بالبرمجية الخبيثة الجديدة، إلا أنها أوضحت أنّ أبرز الأجهزة المصابة تتمركز في أميركا الشمالية وأوروبا بشكل خاص


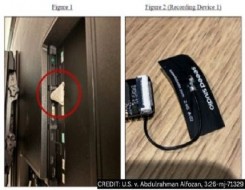
- الأربعاء ,14 تشرين الأول / أكتوبر GMT 07:25 2026 اعتقال مهندس بـ"أوبن إيه آي" بتهمة زرع أجهزة تنصت سرية لاختراق معلومات حساسة
- الثلاثاء ,13 تشرين الأول / أكتوبر GMT 23:00 2026 جوجل تطلق نموذج جيميناي 4 أرجون لمنافسة أوبن إيه آي وأنثروبيك
- الإثنين ,12 تشرين الأول / أكتوبر GMT 09:06 2026 طهران تهدَد بإستهدف الكابلات ومراكز البيانات ف الخليج إذا اندلع قتالٌ عنيف مع واشنطن
- الخميس ,08 تشرين الأول / أكتوبر GMT 14:17 2026 جامعة فيينا للتكنولوجيا تطور أول ساعة نووية ذاتية الاستقرار في العالم
- الثلاثاء ,06 تشرين الأول / أكتوبر GMT 23:07 2026 دراسات جديدة تكشف أسرار الشيخوخة وتمهد الطريق لعكس مسارها

- الجمعة ,02 تشرين الأول / أكتوبر GMT 11:46 2026 آبل تطلق تحديثا أمنيا عاجلا لأجهزة آيفون وآيباد لمعالجة ثغرة قد تتيح تشغيل برمجيات خبيثة
- السبت ,26 أيلول / سبتمبر GMT 08:46 2026 ميتا تبدأ فرض رسوم على رسائل خدمة الشركات عبر منصة واتساب للأعمال اعتباراً من أكتوبر
- الإثنين ,21 أيلول / سبتمبر GMT 12:45 2026 جدل في أوروبا حول تعديلات قواعد حماية البيانات لتسهيل تطوير الذكاء الاصطناعي
GMT 07:25 2026 الأربعاء ,14 تشرين الأول / أكتوبر
اعتقال مهندس بـ"أوبن إيه آي" بتهمة زرع أجهزة تنصت سرية لاختراق معلومات حساسة
GMT 23:00 2026 الثلاثاء ,13 تشرين الأول / أكتوبر
جوجل تطلق نموذج جيميناي 4 أرجون لمنافسة أوبن إيه آي وأنثروبيك
GMT 09:06 2026 الإثنين ,12 تشرين الأول / أكتوبر
طهران تهدَد بإستهدف الكابلات ومراكز البيانات ف الخليج إذا اندلع قتالٌ عنيف مع واشنطن
GMT 14:17 2026 الخميس ,08 تشرين الأول / أكتوبر
جامعة فيينا للتكنولوجيا تطور أول ساعة نووية ذاتية الاستقرار في العالم
GMT 23:07 2026 الثلاثاء ,06 تشرين الأول / أكتوبر
دراسات جديدة تكشف أسرار الشيخوخة وتمهد الطريق لعكس مسارها
GMT 11:46 2026 الجمعة ,02 تشرين الأول / أكتوبر
آبل تطلق تحديثا أمنيا عاجلا لأجهزة آيفون وآيباد لمعالجة ثغرة قد تتيح تشغيل برمجيات خبيثة
GMT 08:46 2026 السبت ,26 أيلول / سبتمبر
ميتا تبدأ فرض رسوم على رسائل خدمة الشركات عبر منصة واتساب للأعمال اعتباراً من أكتوبر
GMT 12:45 2026 الإثنين ,21 أيلول / سبتمبر
جدل في أوروبا حول تعديلات قواعد حماية البيانات لتسهيل تطوير الذكاء الاصطناعيصندوق النقد الدولي يرجح نمو الاقتصاد العالمي مدعومًا بالذكاء الاصطناعي
نيويورك - المغرب اليوم
أكد صندوق النقد الدولي أن الاقتصاد العالمي سيظل قادراً على تحقيق نمو في الناتج المحلي الإجمالي الحقيقي يتجاوز ثلاثة بالمئة خلال عام 2026، إذ يعوض الاستثمار القوي والمستمر في البنية التحتية للذكاء الاصطناعي صدمة الط...المزيدأحمد حلمي يعود إلى السينما بعد غياب 4 سنوات بـ"حدوتة" وسط ترقب لاستعادة بريقه الجماهيري

القاهرة - المغرب اليوم
بعد 4 سنوات من الغياب، يعود الفنان المصري أحمد حلمي إلى السينما مجدداً عبر أحدث أفلامه «حدوتة»، الذي يُعَول عليه لاستعادة مساره الصحيح كنجم شُباك، تصدرت أغلب أفلامه أعلى الإيرادات، وحقق من خلالها نجاحاً جماه...المزيدالشرطة الألمانية تحقق في واقعة تحرش روبوت بفتاة قاصر
كولونيا- المغرب اليوم
فتحت الشرطة الألمانية بمدينة كولونيا غربي البلاد تحقيقاً موسعاً بعد اتهام روبوت بالتحرش الجنسي بفتاة قاصر تبلغ من العمر 16 عاماً، في حادثة غريبة تثير تساؤلات قانونية وتقنية حول حدود استخدام الروبوتات الذكية، وسط ش...المزيدالشيخة سارة طالب السهيل توقّع إصداراتها للأطفال في معرض عمّان الدولي للكتاب
عمّان ـ نورما نعمت
نظّمت دار المعارف المصرية حفل توقيع للكاتبة والأديبة الدكتورة سارة طالب السهيل، ضمن فعاليات معرض عمّان الدولي للكتاب، المقام في المركز الأردني للمعارض بمكة مول، بحضور عدد من الكتّاب والمثقفين والأكاديميين والإعÙ...المزيديوفنتوس يصعّد نزاعه مع كريستيانو رونالدو إلى محكمة النقض لاسترداد 9.8 مليون يورو
روما ـ المغرب اليوم
GMT 01:10 2026 الخميس ,15 تشرين الأول / أكتوبر
زيلينسكي يعرب عن أسفه لانحياز ترمب إلى روسيا ويؤكد خسارة شريك قوي
GMT 07:15 2026 الأربعاء ,14 تشرين الأول / أكتوبر
قاض أميركي يمدّد قرار السماح لصحافيي ثلاث مؤسسات إعلامية بدخول البيت الأبيض
GMT 07:04 2026 الأربعاء ,14 تشرين الأول / أكتوبر
ترامب يجدد تحذيراته لطهران ويلوح بضربة قاسية وسط تغير التكتيكات الإيرانية بمضيق هرمز ومناقشات أميركية إسرائيلية لعملية عسكرية
GMT 07:34 2026 الأربعاء ,14 تشرين الأول / أكتوبر
العثور على تماثيل ملكية ضخمة لرمسيس الثاني وكتل جرانيتية تحمل ألقابه الملكية
GMT 23:41 2026 الأربعاء ,14 تشرين الأول / أكتوبر
واشنطن تدعو إثيوبيا وإريتريا إلى خفض التصعيد واحتواء التوتر
GMT 20:43 2026 الأربعاء ,14 تشرين الأول / أكتوبر
هالة صدقي تكشف حقيقة الأجور المتداولة بين الفنانين وتوضح موقفها من المنافسة
GMT 13:43 2021 الخميس ,22 تموز / يوليو
بريشة : سعيد الفرماوي
GMT 10:48 2026 الأحد ,16 آب / أغسطس
إعصار "لالا" يشتد إلى الفئة الأولى ويهدد جزيرة بيج أيلاند بأمطار غزيرة وانهيارات طينية
GMT 10:02 2026 الإثنين ,16 آذار/ مارس
ميرهان حسين تكشف سبب قبولها العمل ضيفةَ شرف مع مصطفى شعبان
GMT 18:33 2021 الإثنين ,01 شباط / فبراير
تضطر إلى اتخاذ قرارات حاسمة
GMT 10:09 2026 الإثنين ,16 آذار/ مارس
أحمد العوضي يكشف موقفه من انتقادات "علي كلاي"
GMT 13:41 2021 الخميس ,22 تموز / يوليو
بريشة : سعيد الفرماوي
GMT 14:53 2020 الأحد ,09 آب / أغسطس
وزارة التربية الوطنية تخرج عن صمتها بشأن الدخول المدرسي في المغرب
GMT 19:55 2017 الثلاثاء ,28 تشرين الثاني / نوفمبر
تألق دفاع رجاء بني ملال مقابل إندحار دفاع شباب قصبة تادلة
GMT 01:08 2017 الإثنين ,16 كانون الثاني / يناير
توقيف ابنة الشهيد محمد البراهمي وصديقها في شارع الحبيب بورقيبة
GMT 22:37 2017 الجمعة ,17 تشرين الثاني / نوفمبر
مواجهات دامية بين مغاربة و الشرطة الإسبانية بمعبر سبتة تسفر عن سقوط 3 جرحى
GMT 12:42 2023 الخميس ,20 إبريل / نيسان
الاتحاد العام لمقاولات المغرب يُطالب الحكومة بتشريعات في الشغل والإضراب
GMT 21:07 2022 الخميس ,21 إبريل / نيسان
مدرب جنوب أفريقيا يتحدث عن مواجهة المغرب في تصفيات “كان 2023”
GMT 00:31 2019 الثلاثاء ,09 تموز / يوليو
ترامب ينتقد إدارة تيريزا ماي لعملية خروج بريطانيا من الاتحاد الأوروبي
GMT 00:39 2018 الجمعة ,09 تشرين الثاني / نوفمبر
أغرب المغامرات التي يمكن خوضها في مختلف دول العالم
GMT 13:43 2018 الأحد ,14 تشرين الأول / أكتوبر
تعرفي على كيفية تجهز حديقتك لاستقبال الشتاء قبل وداع الصيف
GMT 18:14 2017 الإثنين ,28 آب / أغسطس
رفع فيلم الفنانة بشرى "ليل داخلي" من دور العرض السينمائي
GMT 21:36 2024 الجمعة ,19 تموز / يوليو
حادث سير خطير يٌسفر عن مصرع سيدة وإصابة 6 أشخاص آخرين بمدينة مراكش
GMT 06:53 2020 الأربعاء ,05 شباط / فبراير
باريس تحذر من فيروس يُهدد المحاصيل الزراعية يصيب 6 دول


Maintained and developed by Arabs Today Group SAL
جميع الحقوق محفوظة لمجموعة العرب اليوم الاعلامية 2023 ©


أرسل تعليقك
تعليقك كزائر